PHP 취약점은 뭐가 문제였을까
개요
그저께 터진 PHP 취약점때문에 난리인데 어떤 문제인지 궁금해져서 한 번 찾아봤습니다.
PHP2Shell라는 이름을 가진 이 취약점은 크게 다음 이슈가 있었는데요:
| CVE | PHP 측 명칭 |
|---|---|
| CVE-2026-109618 | RCE via OOM corruption (메모리 부족 오류를 통한 메모리 손상) |
| CVE-2026-109619 | RCE via stale global state (오래된 전역 상태를 통한 RCE) |
취약점들은 애플리케이션 코드가 아니라 PHP 엔진에 있었고, 인증 없이 원격 코드 실행(RCE)이나 서버 메모리 유출이 가능한 이슈였습니다.
글에서는 PHP의 구조와 어느 부분에서 취약점이 발생했는지 살펴보겠습니다.
PHP 엔진 구조
후술할 취약점을 이해하기 위해 PHP 구조를 짚고가면 좋을 것 같습니다.
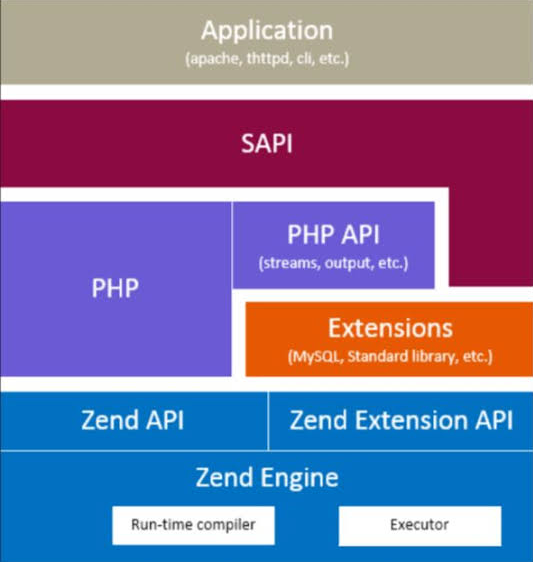
PHP는 젠드 엔진(Zend engine)이라는 컴파일러·런타임 환경에서 동작합니다.
크게 웹서버와 PHP를 연결하는 SAPI, PHP 코어 엔진, 컴파일러와 VM을 포함한 Zend engine 그 외 Extension 으로 구성됩니다.
간단하게 처리 과정을 요약하면 Zend 엔진이 PHP 코드를 opcode로 컴파일하여 실행하고, 그 과정에서 메모리 할당과 오류 처리를 담당합니다.
PHP SAPI(Server Application Programming Interface)
PHP는 HTTP 요청을 직접 받지 않고, 웹 서버가 받은 요청을 넘겨받아 실행합니다. 이때 웹 서버와 PHP를 이어 주는 인터페이스를 SAPI(Server API)라고 합니다.
그 중 웹 서버와 PHP를 연결하는 대표적인 방식이 Apache mod_php와 PHP-FPM인데:
Apache mod_php는 PHP를 Apache 웹 서버의 모듈로 끼워 넣는 방식으로 PHP가 Apache 프로세스 안에서 직접 실행되고, PHP-FPM(FastCGI Process Manager)은 PHP를 웹 서버와 분리된 별도 프로세스로 띄우는 방식으로 웹 서버는 요청을 FastCGI 프로토콜로 넘기고, PHP-FPM이 관리하는 워커 프로세스가 이를 처리합니다.
두 방식 모두 요청마다 프로세스를 새로 띄우지 않고, 워커 프로세스 하나가 여러 요청을 차례로 처리하는 방식입니다.
PHP 내부의 데이터는 수명이 두 가지로 나뉩니다.
- 요청 메모리: 요청 중에 할당한 데이터로, 요청이 끝나면 한꺼번에 해제
- 전역 상태:
PS(id)(세션 ID)처럼EG(),PG(),PS()매크로로 접근하는 C 전역 변수로, 워커가 살아 있는 한 다음 요청까지 남음
그래서 전역 상태가 요청 메모리를 가리키고 있다면 요청이 끝날 때 반드시 비워야 합니다.
이 작업은 세션 같은 각 확장이 요청 시작과 종료 때마다 실행하는 초기화 함수(RINIT)와 정리 함수(RSHUTDOWN)가 맡습니다.
핵심 자료구조: zval, HashTable, Bucket
PHP의 모든 값은 zval로 표현되는데 이는 값(또는 포인터)과 타입 정보를 가집니다.
배열과 심볼 테이블은 HashTable로 구현되며 각 원소는 Bucket에 들어갑니다.
/* Zend/zend_types.h (발췌) */
typedef struct _Bucket {
	zval              val;
	zend_ulong        h;                /* hash value (or numeric index)   */
	zend_string      *key;              /* string key or NULL for numerics */
} Bucket;

struct _zend_array {
	...
	Bucket           *arData;   /* array of hash buckets */
	uint32_t          nNumUsed;
	...
};nNumUsed는 지금까지 사용한 Bucket 칸 수로, 배열을 순회하거나 해제할 때 이 범위까지 진행합니다.
bailout
PHP의 오류는 등급이 나뉩니다. 메시지만 남기고 실행을 계속하는 오류가 있고, 더 이상 실행을 이어갈 수 없는 fatal error가 있는데, 대표적으로 memory_limit 초과, 실행 시간 초과, 잡히지 않은 예외가 이에 속합니다.
fatal error가 나면 PHP는 하던 작업을 그 자리에서 중단해야 하는데, 이때 Zend 엔진은 C 표준 라이브러리의 setjmp와 longjmp 함수를 사용합니다.
setjmp: 현재 실행 중인 코드의 위치(어느 함수의 어디까지 실행했는지)를 저장longjmp: 아무리 깊이 호출된 함수 안에서든,setjmp로 저장해 둔 위치로 곧바로 이동
Zend 엔진은 이 둘을 zend_try와 zend_bailout()으로 감싸 씁니다. zend_try로 돌아올 위치를 미리 저장해 두고, fatal error가 나면 zend_bailout()으로 그 위치로 돌아가는데, 이를 bailout이라고 부릅니다.
php_request_startup()      <- zend_try: 돌아올 위치 저장
  └ 함수 A
      └ 함수 B
          └ 함수 C         <- fatal error 발생: zend_bailout()

=> 함수 C에서 php_request_startup()의 저장 위치로 바로 이동
   함수 A, B, C의 남은 코드는 실행되지 않음
이동하는 것은 실행 중인 코드의 위치뿐이고, 그 사이에 바뀐 메모리와 전역 변수는 되돌아가지 않습니다.
적절한 예시인지는 모르겠는데 Java로 예외를 던져 바깥 catch로 빠져나가고 finally 키워드로 정리하는 작업이 실행되지 않는 것과 비슷해보입니다.
문제의 발단
여기서 문제의 발단은 메모리 부족(OOM)도 bailout으로 처리했다는 점인데:
요청이 memory_limit을 넘으면 zend_mm_safe_error()가 오류를 보고하고 그 자리에서 zend_bailout()을 호출합니다.
/* Zend/zend_alloc.c, PHP 8.5.11 (ZEND_DEBUG 분기 생략) */
static ZEND_COLD ZEND_NORETURN void zend_mm_safe_error(zend_mm_heap *heap,
	const char *format, size_t limit, size_t size)
{
	heap->overflow = 1;
	zend_try {
		zend_error_noreturn(E_ERROR, format, limit, size);
	} zend_catch {
	}  zend_end_try();
	heap->overflow = 0;
	zend_bailout();   /* 메모리를 할당하던 그 자리에서 즉시 탈출 */
	exit(1);
}
메모리 할당은 어디서든 일어나므로 bailout도 어디서든 일어날 수 있는데, 그 결과 두 가지 문제가 생깁니다.
- 반쯤 만들어진 데이터가 남게됨: -> 초기화 도중에 bailout하면, 같은 요청의 종료 처리가 그 데이터를 정상으로 믿고 정리
- 전역 상태가 정리되지 않음: -> 전역 상태가 요청 메모리를 가리킨 채 남고, 다음 요청이 해제된 메모리를 사용
공격자는 OOM을 원하는 시점에 일으킬 수 있게됩니다.
첫 번째 이슈: CVE-2026-109618
공격자가 OOM을 일으키는 데 이용한 것은 파일 업로드에 쓰이는 multipart/form-data 형식의 HTTP 요청입니다.
PHP는 이 요청을 받으면 스크립트를 실행하기 전에 본문을 자동으로 파싱해 $_POST, $_FILES를 채우는데, 여기에 헤더를 대량으로 넣거나 빈 파일 입력, 깊게 중첩된 필드명(a[b][c]...)을 보내면 전송량보다 훨씬 많은 메모리를 쓰게 만들 수 있습니다.
첫 번째 이슈는 이렇게 multipart 입력을 $_POST, $_FILES에 등록하는 도중 OOM이 발생하면 HashTable에 초기화되지 않은 Bucket이 남는 이슈입니다.
multipart 본문은 rfc1867_post_handler()가 파싱하고, 각 필드는 php_register_variable_ex()를 거쳐 HashTable에 들어가게 되고, 문자열 키로 넣을 때 최종적으로 호출되는 곳이 _zend_hash_str_add_or_update_i()입니다.
/* Zend/zend_hash.c, PHP 8.5.11 */
add_to_hash:
	idx = ht->nNumUsed++;          /* 1. 사용 칸 수를 먼저 늘림 */
	ht->nNumOfElements++;
	p = ht->arData + idx;
	p->key = key = zend_string_init(str, len, ...);  /* 2. 키 문자열 할당 */
	...
	p->h = ZSTR_H(key) = h;
	...
ZVAL_COPY_VALUE(&p->val, pData); /* 3. 값 저장 */nNumUsed를 먼저 늘리기 때문에 새 Bucket은 이미 순회 범위에 들어가 있고 key, h, val은 아직 비어 있는데:
이때 zend_string_init()에서 OOM이 터지면 bailout으로 함수가 중단됩니다. 늘어난 nNumUsed는 그대로이고, Bucket은 garbage value(메모리에 이전부터 남아있던 값)를 가진 채 남습니다.
공식 어드바이저리에 따르면 Apache mod_php는 요청 시작이 실패해도 php_request_shutdown()을 호출하는데, 종료 과정에서 $_POST, $_FILES 같은 superglobal(PHP 내장 변수)을 해제하고, 배열 해제는 zend_array_destroy()가 하며:
/* Zend/zend_hash.c, PHP 8.5.11 zend_array_destroy() (발췌) */
	Bucket *p = ht->arData;
	Bucket *end = p + ht->nNumUsed;   /* nNumUsed까지 순회 */
	...
	do {
		i_zval_ptr_dtor(&p->val);
		if (EXPECTED(p->key)) {
			zend_string_release_ex(p->key, 0);
		}
} while (++p != end);nNumUsed까지 순회하므로 초기화되지 않은 Bucket도 정리 대상이 됩니다.
여기서 garbage value val이 객체나 배열 같은 참조 타입으로 해석되면, 임의의 주소를 객체로 취급해 해제하게 되고 메모리 손상으로 이어집니다.
1. 중첩 필드명, 다수의 헤더, 빈 파일 입력을 담은 multipart 요청 전송
2. php_register_variable_ex() -> _zend_hash_str_add_or_update_i()에서 nNumUsed 증가
3. zend_string_init() 할당 중 OOM -> bailout
4. php_request_shutdown() -> zend_array_destroy()가 미완성 Bucket 정리
5. 쓰레기 값을 객체로 해석 -> 메모리 손상 -> RCE
패치
_zend_hash_str_add_or_update_i()는 nNumUsed를 늘려 Bucket을 순회 범위에 먼저 넣은 뒤 키를 할당하는데, 그 할당에서 OOM이 나버리면 bailout으로 실행 중인 함수가 중간에 끊겼습니다.
그 결과 초기화되지 않은 Bucket이 배열에 남고, mod_php의 종료 처리가 zend_array_destroy()로 이를 정리하다가 메모리가 손상되는 것이 문제였는데:
Advisories와 commit을 보면 OOM이 터졌을 때 그 자리에서 bailout하지 않도록, 메모리 한도 처리를 두 단계로 바꿨습니다. (longjmp()를 제거했다”라고 표현하네요)
- soft limit(
memory_limit): 넘어도 할당은 그대로 진행하고 오류는 기록만 해 둔 뒤, 나중에 안전한 지점에서 처리 - hard limit(새 INI
memory_hard_limit_percent): 이마저 넘으면 종료 처리 없이_exit(137)로 프로세스를 바로 끝냄
/* Zend/zend_alloc.c, PHP 8.5.12 */
if (!heap->fallible && add_size > heap->hard_limit - heap->real_size) {
	zend_mm_hard_limit_error(heap, add_size ZEND_FILE_LINE_RELAY_CC); /* -> _exit(137) */
}
...
if (!ZEND_HAS_OOM()) {
	zend_mm_delayed_error("Allowed memory size of %zu bytes exhausted ...", ...);
}
return heap->fallible ? FAILURE : SUCCESS;  /* 탈출하지 않고 반환 */
multipart 파싱 중에 soft limit를 넘은 경우, 기록해 둔 오류는 POST 핸들러가 파싱을 모두 마친 뒤에야 처리됩니다.
/* main/SAPI.c, PHP 8.5.12 sapi_handle_post() */
	SG(request_info).post_entry->post_handler(SG(request_info).content_type_dup, arg);
	...
	if (ZEND_HAS_OOM()) {
		zend_handle_delayed_oom();   /* 파싱이 끝난 뒤 OOM 처리 */
	}
이렇게되면
- 해시 삽입이 키 할당 도중에 끊기지 않으므로, 순회 범위에 들어간 Bucket은
key,h,val까지 끝까지 채워지게 되고 - 요청은 fatal error로 끝나지만, 그 시점은 데이터가 다 만들어진 뒤이기 때문에 mod_php가 종료 처리를 실행해도
zend_array_destroy()가 초기화되지 않은 값을 만나지 않게됩니다.
제가 이해한게 맞다면 메모리 할당 도중에 끊기는 상황 자체를 없애서 해결한 것 같네요.
두 번째 이슈: CVE-2026-109619
두 번째 이슈는 PHP의 세션 기능에서 발생합니다.
PHP는 세션을 서버에 보관하고, 브라우저에는 세션 ID만 쿠키(PHPSESSID)로 주는데, 이 기능을 담당하는 세션 extension은 현재 요청의 세션 ID를 PS(id)에, $_SESSION 배열을 PS(http_session_vars)에 전역 변수로 들고 있습니다.
세션에는 파일 업로드 진행 상황을 $_SESSION에 기록해 두는 업로드 진행률 기능도 있고, 기본으로 켜져 있습니다. 진행 상황을 세션에 써야 하므로, 업로드 요청의 본문을 파싱하는 단계에서 이미 세션 상태를 초기화해 사용합니다.
이슈에서는 세션 확장의 전역 변수 PS(id), PS(http_session_vars)가 이미 해제된 요청 메모리를 가리킨 채 남고, 같은 워커 프로세스가 다음 요청을 처리할 때 그 해제된 메모리를 사용해서 생기는 문제입니다.
이렇게 해제된 메모리를 다시 사용하는 버그를 Use-After-Free(UAF)라고 합니다.
문제 발생
multipart 요청에 PHP_SESSION_UPLOAD_PROGRESS 필드와 세션 ID가 있으면, 첫 파일 입력에서 php_session_rfc1867_callback()이 세션 상태를 직접 초기화합니다.
/* ext/session/session.c, PHP 8.5.11 */
case MULTIPART_EVENT_FILE_START: {
	...
	/* First FILE_START event, initializing data */
	if (Z_ISUNDEF(progress->data)) {
		...
		php_rinit_session(0);
		PS(id) = zend_string_copy(Z_STR(progress->sid));
이후 진행률을 기록하면서 $_SESSION 배열도 만들어 PS(http_session_vars)에 저장합니다. 이제 PS(id)와 PS(http_session_vars)는 현재 요청 메모리를 가리킵니다.
정상적으로 처리한다면 MULTIPART_EVENT_END에서 php_rshutdown_session_globals()가 이 값들을 해제하고 NULL로 비우는데, 그 전에 OOM으로 bailout되면 이 코드는 실행되지 않습니다.
세션 확장의 RSHUTDOWN도 실행되지 않는데, multipart 파싱이 확장 RINIT보다 먼저 일어나서 PG(modules_activated)가 아직 설정되지 않았기 때문입니다.
/* main/main.c, PHP 8.5.11 php_request_shutdown() */
	/* 5. Call all extensions RSHUTDOWN functions */
	if (PG(modules_activated)) {
		zend_deactivate_modules();
	}
앞서 본 것처럼 요청 메모리는 요청이 끝나면 해제되지만, 전역 상태인 PS(id)와 PS(http_session_vars)는 남아서 결국 두 변수에는 해제된 주소가 그대로 남게됩니다.
이 상태에서 같은 워커 프로세스로 세션 ID와 PHP_SESSION_UPLOAD_PROGRESS는 있지만 파일 입력이 없는 multipart 요청을 보냅니다.
파일이 없기때문에 MULTIPART_EVENT_FILE_START가 발생하지 않고, 세션 상태를 초기화하는 php_rinit_session(0)도 호출되지 않는데, 그 상태로 MULTIPART_EVENT_END에서 php_session_rfc1867_cleanup()이 실행됩니다.
/* ext/session/session.c, PHP 8.5.11 php_session_initialize() */
if (!PS(id) || !ZSTR_VAL(PS(id))[0]) { /* 해제된 PS(id)를 읽음 */php_session_initialize()가 해제된 PS(id)를 읽고, 이어서 php_session_track_init()이 해제된 PS(http_session_vars)에 zval_ptr_dtor()를 호출하여 Use-After-Free가 두 번 발생하게 됩니다.
1. 세션 ID + PHP_SESSION_UPLOAD_PROGRESS + 파일 입력이 있는 요청 -> OOM으로 중단
2. PS(id), PS(http_session_vars)는 해제된 메모리를 가리킨 채 남음
3. 같은 워커에 파일 입력 없는 요청 전송
4. php_session_rfc1867_cleanup() -> php_session_initialize()에서 UAF
5. php_session_track_init()의 zval_ptr_dtor()에서 두 번째 UAF
패치
Advisories와 commit을 살펴보면:
패치는 요청 초기화 전에 읽힐 수 있는 전역 변수를, 사용하기 전에 먼저 초기화하도록 바꿨습니다.
세션의 경우 multipart 처리가 시작되는 순간 PS(id)를 NULL로, PS(http_session_vars)를 빈 값으로 되돌려, 이전 요청이 남긴 해제된 주소를 읽지 않도록 패치했네요.
/* ext/session/session.c, PHP 8.5.12 */
case MULTIPART_EVENT_START: {
	multipart_event_start *data = (multipart_event_start *) event_data;

	/* This runs before RINIT, so we need to clear these early */
	php_rinit_session_globals();   /* PS(id) = NULL 등 */
이제 세션의 상태는 multipart 처리가 시작되는 순간 초기화하고, 파일 입력이 없어도 PS(id)가 NULL로 비워집니다.
이전 요청이 무엇을 남겼든 업로드 진행률 코드는 항상 비워진 상태에서 시작하므로, 해제된 메모리를 읽는 UAF는 발생하지 않게되겠네요.
맺음
애플리케이션 코드에 문제가 없어도 이런 문제가 발생할 수 있다는게 참 신기하고.. 엔진이 오래되서 그런지 통통배 위에 항공모함을 띄워놓은 인상을 받았네요.
PHP 보안 작업은 여전히 PHP 재단의 지원을 받는 몇 개발자와 봉사자들에게 의존하고 있다고하니 해결을 위해 많은 관심을 가져줬으면 좋겠습니다.
출처
- php-src: GHSA-w8hw-w9fx-j79w (CVE-2026-109618)
- php-src: GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- php-src: Avoid state corruption via bailout
- PHP2Shell(CVE-2026-109618 & CVE-2026-109619) 취약점 분석
- Wiz Research: PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet
- Today’s PHP Security Release, and How We’re Strengthening PHP Security